
우발적 실수 방어부터 국가 배후 APT 공격 차단까지… 자산 중요도 기반의 4단계 공학적 구현 요건 분석
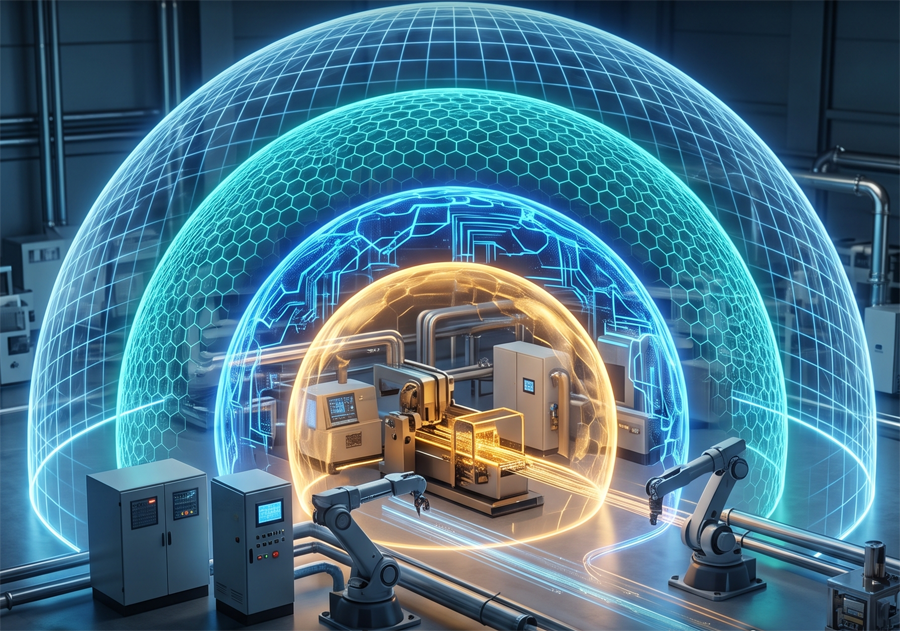
스마트 제조 현장에서 사이버 보안을 구축할 때 무조건 최고 수준의 방어벽을 세우는 것은 막대한 비용과 공정 지연을 유발한다. 반대로 보안이 너무 허술하면 단 한 번의 랜섬웨어 감염으로 생산 라인 전체가 멈춰선다. 이러한 공학적 딜레마를 해결하기 위해 산업 자동화 및 제어 시스템(IACS, Industrial Automation and Control Systems) 국제 표준인 IEC 62443은 위협의 강도와 공격자의 역량에 따라 보안 수준을 체계적으로 나눈 ‘보안 레벨(SL, Security Level)’ 개념을 정의한다.
보안 레벨은 시스템이 마주할 수 있는 위험을 4개 계층으로 계량화한다. 제조 기업은 모든 장비에 동일한 보안을 적용하는 대신, 자산의 중요도와 위험도에 따라 목표 보안 레벨(SL-T, Target SL)을 설정하고 이를 달성할 수 있는 하드웨어와 소프트웨어 기능(SL-C, Capability SL)을 단계별로 탑재한다.
위협 수준에 따른 4단계 맞춤형 방어선, SL 1부터 SL 4까지
IEC 62443-3-3(시스템 보안 요건) 및 IEC 62443-4-2(기기 보안 요건)에서 규정하는 4단계 보안 레벨은 공격자의 동기, 기술 수준, 가용 자원에 따라 명확히 구분된다.
- SL 1 (우발적 침해 및 단순 실수 방어): 공격 의도가 없는 일반 작업자의 실수나 소프트웨어 오조작을 방지하는 기초 단계이다. 공장 운영자가 실수로 잘못된 파라미터를 입력하거나 허가되지 않은 USB 메모리를 제어 PC에 연결하는 행위를 차단한다. 복잡한 암호 알고리즘 대신 작업자별 기본 계정 로그인, 세션 타임아웃, 기본적인 비밀번호 정책 등을 적용한다.
- SL 2 (단순 도구를 사용하는 의도적 공격 방어): 해킹 기술 수준이 낮고 자금력이 부족한 일반 공격자의 사이버 공격을 막아내는 단계이다. 인터넷에서 쉽게 구할 수 있는 범용 악성코드나 스크립트를 이용한 공격을 방어한다. 이를 위해 네트워크 트래픽 암호화, 역할 기반 접근 제어(RBAC, Role-Based Access Control), 기본적인 방화벽 정책과 중앙 집중식 사용자 인증 체계를 구축한다.
- SL 3 (제어 시스템 전문 지식을 갖춘 정교한 해커 방어): 산업용 프로그래머블 로직 컨트롤러(PLC)나 분산제어시스템(DCS)의 내부 통신 프로토콜을 전문적으로 이해하는 공격자를 차단하는 수준이다. 공격자는 산업용 통신 패킷을 캡처하여 위조된 제어 명령을 주입하거나 중간자 공격(MitM)을 시도한다. 이를 막기 위해 모든 산업용 통신 패킷에 전자서명을 부여하는 메시지 인증 코드(MAC, Message Authentication Code), 다중 요소 인증(MFA, Multi-Factor Authentication), 신뢰 실행 환경(TEE)을 지원하는 하드웨어 루트 오브 트러스트(Root of Trust) 칩셋을 의무적으로 탑재한다.
- SL 4 (국가 배후 조직 및 막대한 자본 기반의 고도화된 표적 공격 방어): 국가 지원을 받는 사이버 군대나 전문 해킹 조직의 지능형 지속 위협(APT, Advanced Persistent Threat)을 차단하는 최고 수준의 방어선이다. 원자력 발전소, 국방 설비, 반도체 제조 핵심 라인 등 국가 핵심 기반시설에 필수적으로 적용된다. 소프트웨어적 방어를 넘어 물리적인 칩 변조(Tamper-Proof) 방지 기술, 초고난도 하드웨어 보안 모듈(HSM, Hardware Security Module), 공정 통신망의 물리적 일방향 데이터 전송 장비(데이터 다이오드), 이상 동작 발생 시 공정을 안전한 기본 상태로 자동 전이시키는 하드웨어 안전 계장 시스템(SIS)을 결합하여 완벽한 보호를 구현한다.
7가지 기본 보안 요건(FR)과 실제 하드웨어·네트워크 구현 방식
보안 레벨을 물리적으로 구현하기 위해 IEC 62443은 7가지 기본 요구사항(FR, Foundational Requirements)을 제시한다. 공학 엔지니어는 목표로 하는 SL 단계에 맞춰 각 항목의 기술 사양을 구체화해야 한다.
첫째, 식별 및 인증 제어(FR 1 – IAC)에서는 기기와 사용자를 식별한다. SL 1에서는 단순 ID/비밀번호를 검증하지만, SL 3 이상에서는 공개키 기반구조(PKI) 디지털 인증서와 2차 인증을 필수로 요구한다.
둘째, 사용 제어(FR 2 – UC)에서는 기계 설비의 작동 권한을 세밀하게 분리한다. 엔지니어와 일반 작업자의 제어 명령 실행 권한을 프로토콜 단위에서 제한한다.
셋째, 시스템 무결성(FR 3 – SI)은 펌웨어 변조를 원천 차단하는 핵심 기술이다. 부팅 단계부터 암호학적 해시값을 대조하는 시큐어 부트(Secure Boot) 기술을 적용해 해커가 악성 펌웨어를 덮어씌우는 행위를 차단한다.
넷째, 데이터 기밀성(FR 4 – DC)에서는 통신 패킷을 암호화한다. SL 2까지는 TLS 프로토콜 기반의 전송 계층 암호화를 활용하고, SL 3 이상에서는 제어 데이터의 지연 시간을 최소화하기 위해 하드웨어 기반의 실시간 IPsec 또는 MACsec 고속 암호화 가속기를 사용한다.
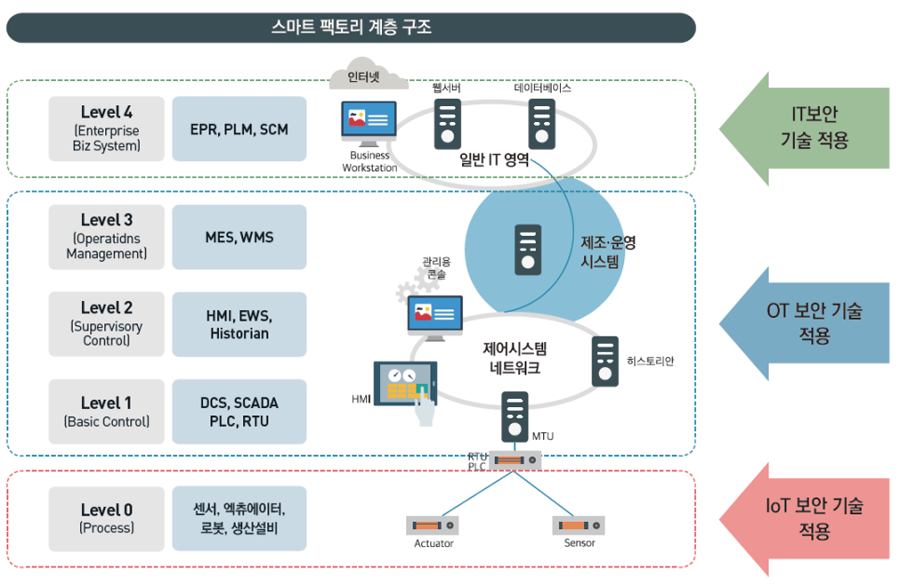
다섯째, 제한된 데이터 흐름(FR 5 – RDF)은 공장망을 논리적·물리적 구역(Zone)으로 쪼개고 구역 간 통로(Conduit)에 심층 패킷 검사(DPI, Deep Packet Inspection) 방화벽을 배치하여 모드버스(Modbus)나 프로피넷(PROFINET) 같은 제어 명령어의 위변조를 실시간으로 걸러낸다.
여섯째, 이벤트에 대한 적시 대응(FR 6 – TRE)은 보안 감사 로그를 변조 불가능한 보안 저장소에 실시간으로 기록하고 보안관제센터(SIEM)로 전송해 이상 징후를 즉각 감지한다.
일곱째, 자원 가용성(FR 7 – RA)은 서비스 거부(DoS) 공격이나 통신 장애가 발생해도 모터와 로봇이 멈추지 않도록 백업 제어 채널을 유지하고 결정론적 실시간 통신을 보장하는 내고장성(Fault Tolerance) 설계를 구현한다.
결국 IEC 62443의 보안 레벨 체계는 장비 엔지니어에게 ‘비용 대비 가장 합리적인 보안 하드웨어 설계 기준’을 제공한다. 현장 엔지니어는 대상 설비의 고장 시 파급력을 수학적으로 분석하여 적합한 SL 목표치를 산출하고, 칩셋 선정부터 네트워크 토폴로지 설계까지 일관된 보안 아키텍처를 수립해야 한다.
용어해설
- IACS (Industrial Automation and Control Systems, 산업 자동화 및 제어 시스템): 공장 제조 라인, 발전소, 철도망 등의 물리적 설비를 제어하고 모니터링하기 위해 사용되는 하드웨어 및 소프트웨어의 총체적 집합이다.
- SL (Security Level, 보안 레벨): 시스템이나 구역(Zone)이 외부 사이버 위협에 대항하여 안전성을 유지할 수 있는 상대적인 보호 수준을 1부터 4까지 수치화한 지표이다.
- 시큐어 부트 (Secure Boot, 보안 부팅): 제어기기가 부팅될 때 롬(ROM)에 저장된 전자서명을 바탕으로 제조사가 승인한 정상적인 정품 펌웨어인지 검증하고 악성 변조 코드가 실행되지 않도록 막는 기술이다.
- DPI (Deep Packet Inspection, 심층 패킷 검사): 네트워크 패킷의 겉표지인 헤더(IP, 포트) 정보뿐만 아니라 패킷의 본문(페이로드)에 담긴 실제 공장 제어 명령어까지 뜯어보아 비인가 명령을 걸러내는 정밀 보안 분석 기법이다.
- HSM (Hardware Security Module, 하드웨어 보안 모듈): 암호화 키 생성, 전자서명 연산, 비밀 데이터 보관을 외부 해킹 및 물리적 분해 공격으로부터 보호하도록 특수 설계된 독립형 보안 반도체 칩이다.