
소프트웨어 암호화를 넘어 하드웨어 신뢰점(Root of Trust)과 보안 반도체 칩셋(TPM/SE) 도입으로 제어기기 무결성 확보
글_ 오승모 수석연구위원, 아이씨엔 미래기술센터 (oseam@icnweb.co.kr)
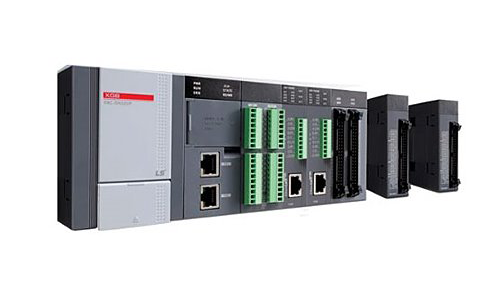
산업 자동화 현장에서 두뇌 역할을 하는 프로그래머블 로직 컨트롤러(PLC, Programmable Logic Controller)와 산업용 PC(IPC, Industrial PC)는 이제 스마트 팩토리의 연결성 확대로 인해 사이버 공격의 직접적인 표적이 되고 있다. 국제 제어시스템 사이버보안 표준인 IEC 62443-4-2에서는 기기가 갖추어야 할 보안 능력을 보안 레벨(SL, Security Level) 1부터 4까지 정의한다. 산업 제어기기 제조사들은 통상 상용 공장 자동화 라인을 위한 SL 2 등급과, 중요 공정 및 공공 인프라를 위한 SL 3 등급을 목표로 제품을 개발한다.
SL 2가 일반적인 상용 공격 도구를 방어하는 수준이라면, SL 3는 산업용 프로토콜과 제어 시스템에 특화된 지식을 가진 정교한 해커의 침입을 막아내는 수준이다. 따라서 소프트웨어 설정만으로 대응할 수 있었던 영역을 넘어, 설계 초기 단계부터 하드웨어 부품 자체에 강력한 보안 기능을 내장해야 한다.
SL 2에서 SL 3로의 도약: 소프트웨어 방어를 넘어 하드웨어 신뢰점(Root of Trust)으로
SL 2 등급의 제어기기는 운영체제(OS, Operating System)와 애플리케이션 계층에서의 소프트웨어 암호화 라이브러리로도 상당 부분 요구사항을 충족할 수 있다. 예를 들어 리눅스(Linux) 환경에서 오픈SSL(OpenSSL)을 활용해 전송 계층 보안(TLS, Transport Layer Security) 통신을 구현하고 일반 플래시 메모리에 암호화된 비밀키를 저장하는 방식이다. 외부 디버깅 포트 역시 소프트웨어 비밀번호 잠금 기능 정도로 대응할 수 있다.
반면 SL 3 등급은 장비에 대한 물리적 접근이나 시스템 제어권을 탈취하려는 중간자 공격(MitM, Man-in-the-Middle)까지 상정한다. 따라서 소프트웨어가 실행되기 전 하드웨어 단계에서부터 위변조를 검증하는 ‘하드웨어 신뢰점(RoT, Root of Trust)’이 필수적이다. 운영체제가 부팅되는 순간부터 저장된 펌웨어의 암호학적 해시값을 하드웨어 퓨즈에 각인된 고유 키와 대조하는 보안 부팅(Secure Boot) 메커니즘을 지원해야 한다. 만약 해커가 악성 코드를 심은 변조 펌웨어를 강제로 주입하더라도, 부트로더가 이를 감지하여 기기의 부팅을 즉시 차단하고 안전 모드로 전환한다.
프로세서부터 통신 PHY까지… 부품군별 핵심 하드웨어 선정 기준
SL 3를 만족하는 PLC 및 산업용 PC를 설계하기 위해 하드웨어 엔지니어가 부품 선정 단계에서 검토해야 할 핵심 요소는 크게 네 가지 부품군으로 나뉜다.
첫째, 메인 프로세서(MPU/MCU) 선정이다. SL 2 환경에서는 범용 Arm Cortex-A 시리즈나 표준 x86 프로세서를 사용할 수 있지만, SL 3 환경에서는 보안 실행 환경(TEE, Trusted Execution Environment)이나 Arm 트러스트존(TrustZone) 기술을 하드웨어적으로 지원하는 칩셋을 골라야 한다. 또한 비대칭 암호화(RSA, ECC)와 대칭 암호화(AES-256), 해시 연산(SHA-256)을 중앙처리장치(CPU) 성능 저하 없이 실시간 처리할 수 있는 하드웨어 암호화 가속 엔진(Crypto Accelerator)의 내장 여부를 확인해야 한다. 일회성 프로그램이 가능한 안티퓨즈(eFuse) 메모리가 프로세서 내부에 있어, 제조 단계에서 보안 키를 영구적으로 주입할 수 있어야 한다.
둘째, 보안 전용 반도체 칩(Secure Element 또는 TPM)의 추가 구성이다. 산업용 PC의 경우 공통 규격인 신뢰 플랫폼 모듈(TPM 2.0, Trusted Platform Module) 칩을 SPI 또는 I2C 인터페이스로 마더보드에 실장해야 한다. 마이크로컨트롤러(MCU) 기반의 소형 PLC라면 마이크로칩(Microchip)의 ATECC 시리즈나 인피니언(Infineon)의 옵티가 트러스트(OPTIGA™ Trust)와 같은 초소형 보안 엘리먼트(Secure Element) IC를 배치한다. 이들 보안 칩은 암호화 키를 일반 플래시 메모리가 아닌 물리적 복제가 불가능한 특수 보안 영역에 격리 보관하며, 부채널 공격(Side-Channel Attack)이나 전압 글리칭(Fault Injection)과 같은 물리적 해킹 시도를 차단한다.
셋째, 메모리 및 외부 인터페이스 보호 설계이다. 외부 SPI 낸드/노어 플래시 메모리에 펌웨어와 파라미터가 노출되는 것을 막기 위해, 실시간 메모리 암호화 복호화 엔진(OTFDE, On-The-Fly Decryption Engine)을 지원하는 인터페이스를 채택한다. 개발 및 생산 과정에서 쓰이는 제이태그(JTAG, Joint Test Action Group) 및 시리얼 디버그 포트는 완제품 조립 단계에서 하드웨어 eFuse를 태워 물리적으로 영구 차단하거나, 암호화 인증을 통과해야만 열리는 시큐어 JTAG 컨트롤러를 적용한다.
넷째, 통신 인터페이스와 물리적 외함 감지 소자이다. 이더넷 통신 구간의 무결성을 하드웨어 레벨에서 보장하기 위해 데이터 링크 계층 보안인 맥섹(MACsec, IEEE 802.1AE) 기능을 하드웨어로 지원하는 물리 계층 칩(Ethernet PHY IC)을 검토한다. 기기 외함을 강제로 개방하려는 시도를 감지하기 위해 초저전력으로 동작하는 섀시 침입 감지 스위치(Tamper Detection Switch)와 광 센서를 배치하고, 외함 개방 이벤트 발생 시 보안 칩 내부의 핵심 비밀키를 즉각 소거(Zeroization)하는 배터리 백업 회로를 구성한다.
용어해설
- PLC (Programmable Logic Controller, 프로그래머블 로직 컨트롤러): 산업 현장의 센서 신호를 입력받아 기계나 로봇, 밸브 등의 모터를 정해진 프로그램 순서에 따라 제어하는 산업용 제어 컴퓨터이다.
- Root of Trust (하드웨어 신뢰점, RoT): 시스템의 보안성을 검증하기 위해 가장 밑바탕이 되는 절대적으로 신뢰 가능한 하드웨어 구성 요소로, 암호화 키 보관과 부팅 무결성 검증의 출발점이 된다.
- TPM (Trusted Platform Module, 신뢰 플랫폼 모듈): 암호화 키 생성, 디지털 서명, 시스템 무결성 측정 값을 안전하게 저장하고 처리하기 위해 국제 표준(TCG)으로 규격화된 독립 보안 반도체이다.
- Secure Boot (보안 부팅): 제어기기의 전원이 켜질 때 제조사의 정식 전자서명을 검증하여, 해커가 변조하거나 승인되지 않은 비인가 운영체제 및 펌웨어의 실행을 원천 차단하는 기술이다.
- eFuse (전자 퓨즈): 칩 제조 과정 또는 완제품 조립 시 전기적 신호로 회로를 끊어 특정 값(보안 키, 디버그 포트 비활성화 정보)을 영구적으로 기록하고 다시는 수정할 수 없게 만드는 일회성 비휘발성 메모리 소자이다.
- MACsec (Media Access Control Security, 매체 접근 제어 보안): IEEE 802.1AE 표준 기반으로, 로컬 이더넷 통신 링크 계층(Layer 2)에서 모든 데이터 프레임을 하드웨어 수준에서 고속으로 암호화하고 무결성을 검증하는 통신 보안 기술이다.